デプロビジョニングとは、退職や異動でアクセスする必要がなくなった人から、システムアカウントと権限を取り上げる作業である。
これにより、使えないはずの人が社内の情報に入れない状態を保つ。アカウントや権限を用意して使える状態にする「プロビジョニング」の、逆向きの作業にあたる。
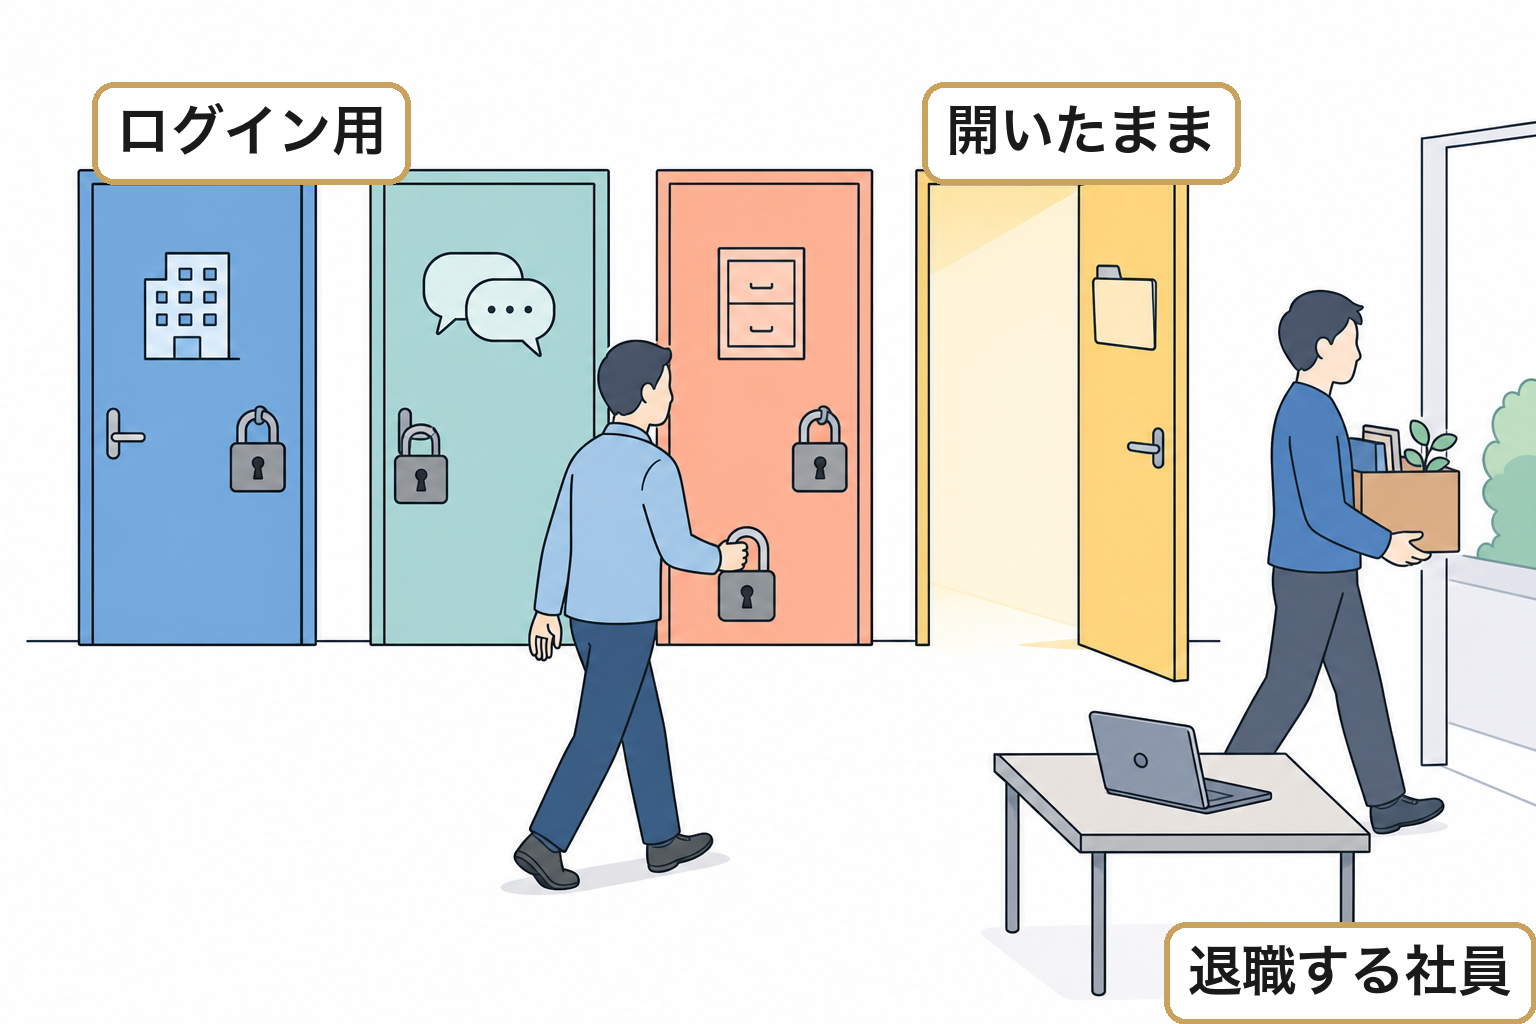
たとえば、月末で退職する営業社員は、社内のシステムアカウントに加え、チャットツール、顧客情報を管理するクラウドサービス、部署の共有フォルダを使っていた。
最終日には、ログイン用のアカウントを止め、チャットや顧客管理のサービスに残るアカウントも一つずつ無効にし、貸していたノートパソコンを回収する。ここまで済んで初めて、退職した社員はどのシステムにも入れなくなる。
入り口をひとつ閉じても足りない
冒頭の退職では、ログイン用のアカウントを止めるだけでは作業が終わらない。Saviynt 社が公開している用語集は、デプロビジョニングに含まれうる作業を挙げている。
アカウントの無効化、個別のシステムへのアクセスの取り消し、パスワードなどの認証情報と個人データの削除である。アカウントの無効化は、その一部にすぎない。
退職のときの手続き全体を「オフボーディング」と呼ぶ。デプロビジョニングは、オフボーディングのうち、システムへのアクセスを取り上げる部分にあたる。
語源・提唱者
デプロビジョニングは、退職者などのアクセスを取り上げる作業を、プロビジョニングの逆として呼ぶIT管理の言葉である。
アプリごとに、利用者を作ったり消したりする方法は少しずつ違う。そのため、複数のアプリで利用者を管理するのは手間がかかる。2015年9月、利用者の情報をサービス間でやり取りする共通の取り決め「SCIM」の仕様が、インターネットの標準の文書(RFC 7644)として出た。この仕様は、利用者の削除を共通の命令で求め、削除したあとはその利用者に関するすべての操作に「Not found」と返すよう定めている。
アメリカ国立標準技術研究所(NIST)は、セキュリティ管理の指針SP 800-53を出している。この指針は、アカウントの作成から無効化・削除までを決めた手順どおりに行うよう求めている。あわせて、その手順を人事の退職・異動の手続きとそろえることも求めている。
消し忘れると攻撃されるリスクがある
デプロビジョニングが漏れると、退職した人が元の職場のシステムに入れたままになる。TechTarget が紹介したBeyond Identity 社の調査では、退職後もデジタルのアクセスを持ち続けた人の56%が、それを使って元の雇用主に損害を与えたと答えた。
使われなくなったアカウントが、外からの攻撃の入り口になった例もある。2021年5月、アメリカの燃料パイプライン会社Colonial Pipeline が、データを人質に身代金を求める攻撃を受けた。
調査にあたったセキュリティ会社Mandiant の幹部によると、攻撃者は社外から社内ネットワークにつなぐための仕組み(VPN)のアカウントを使って入り込んだ。このアカウントは攻撃の時点で使われていなかったが、社内ネットワークに入れる状態のまま残っていた。パスワードに加えて別の確認を求める仕組み(多要素認証)も使っていなかったため、攻撃者はIDとパスワードだけで入れた。
手作業ではこの漏れが起きやすい。Microsoft の解説は、利用者のアカウントを一つずつ手で作ったり、毎週ファイルで一覧を取り込んだりする運用を、時間がかかり、費用がかさみ、間違いやすいと述べている。社員のアカウントをまとめて管理するサービス(ID管理サービス)に各アプリをつないでおくと、人が組織を離れたときに、つないだアプリのアカウントを自動で無効にできる。冒頭の退職でいえば、チャットや顧客管理のアカウントを一つずつ止める手間がなくなる。
取り上げる対象は情報への入り口だけではない。TechTarget は、デプロビジョニングによって、ディスク容量や会社支給のパソコンが空き、次の人が使えるようになると説明している。
トークン情報も残さないようにする
アプリ同士をつなぐときには、一方のアプリがもう一方に入るための合鍵(OAuth トークン)を発行する。このトークンが盗まれると、攻撃者は人のアカウントを使わずにデータへ入れる。
2025年8月には、実際にこの手口で被害が出た。Webサイトで顧客と会話するチャットツールSalesloft Drift を、顧客管理サービスSalesforce につないでいた多くの企業から、データが抜き取られた。Google の脅威分析チームによると、攻撃者はDriftの合鍵を盗み、8月8日から少なくとも18日まで、各社の顧客管理データを大量に持ち出した。さらに、持ち出したデータの中から、ほかのシステムに入るためのパスワードやアクセスキーを探していた。
8月20日、SalesloftはSalesforceと協力し、Driftに発行していた合鍵をすべて無効にした。Googleのチームは利用企業に対し、Driftにつながる合鍵をすべて盗まれたものとして扱い、見つかったキーやパスワードを無効にして作り直すよう呼びかけた。あわせて、つないでいるほかのアプリも見直し、アプリに与える権限を必要な範囲にとどめるよう勧めている。
関連用語
- オフボーディング
- JITプロビジョニング
- シングルサインオン
- 最小権限の原則
- 多要素認証
- OAuth